Espaces de travail Chainguard
Donnez à vos agents l'espace nécessaire pour agir, pas pour divaguer
Accélérez le développement basé sur les agents, protégé par l'isolation renforcée qu'exige la sécurité en entreprise.
Isolez le code non fiable au sein de micro-machines virtuelles renforcées par Chainguard pour empêcher les agents malveillants d'infiltrer vos systèmes ou de voler vos secrets.
Les environnements démarrent en quelques secondes avec des dépendances préchargées, permettant aux développeurs et aux agents de se mettre directement au travail.
POURQUOI CHAINGUARD ?
L'isolation des agents, conçue différemment
Couches de défense
Les microVM d'espace de travail sont conçues avec les packages Chainguard OS, y compris des chaînes d'outils conformes aux normes FIPS. Les dépendances sont vérifiées par rapport à votre fichier de verrouillage lors de l'exécution, empêchant ainsi le code non approuvé de s'exécuter.
Conçu pour empêcher toute exfiltration
Les véritables identifiants restent en dehors de l'espace de travail. Les outils nécessitant des identifiants sur le disque reçoivent des substituts éphémères et chiffrés, totalement inutilisables en cas de vol.
Démarrages et reprises rapides
Les espaces de travail se lancent et reprennent en quelques secondes à partir d'instantanés préchargés, restaurant en toute transparence votre arborescence de travail, vos modifications non validées, votre shell et vos processus en arrière-plan.
Visibilité totale
Chaque exécution génère un journal inviolable de votre environnement, de vos commandes, des modifications de code et des appels réseau.
Restauration de l'espace de travail
Exécutez des boucles d'agents sans aucun risque. Les instantanés d'état pré-exécution vous permettent d'annuler rapidement les modifications apportées aux packages, les configurations et les fichiers non suivis, sans affecter les autres espaces de travail.
Empêchez les agents de deviner
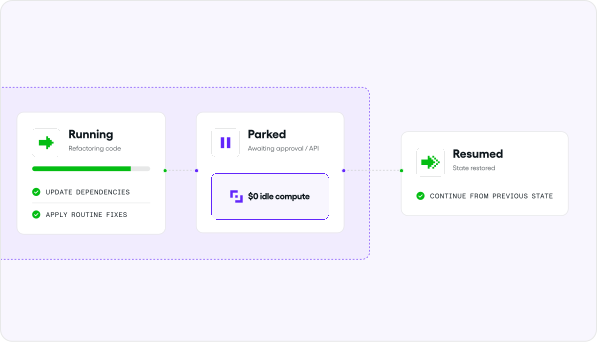
Transmettez les questions des agents aux développeurs. Des instantanés des espaces de travail sont créés et ces derniers sont mis en pause après 10 minutes, ce qui interrompt les dépenses de calcul jusqu'à ce qu'une réponse soit apportée.
Maintenance et refactorisation autonomes du code
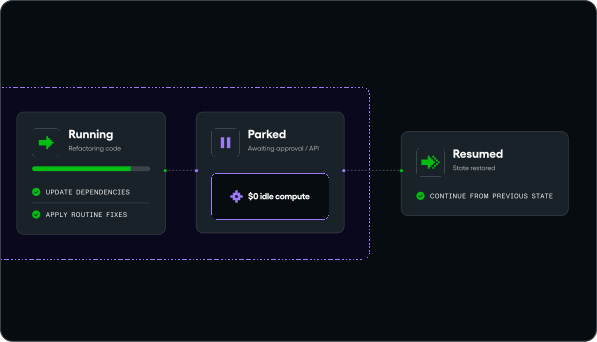
Exécutez des agents en arrière-plan qui refactorisent les bases de code héritées, mettent à jour les dépendances obsolètes et appliquent des correctifs de code de routine sur l'ensemble des référentiels, sans risquer un accès réseau étendu ni exposer des secrets de production permanents. Suspendez l'exécution en douceur en attendant l'approbation humaine ou les réponses d'API externes, en mettant le bac à sable en veille sans frais jusqu'à ce que l'agent soit débloqué, puis reprenez à partir de son état précédent.
Exécution d'outils non fiables et de compétences tierces
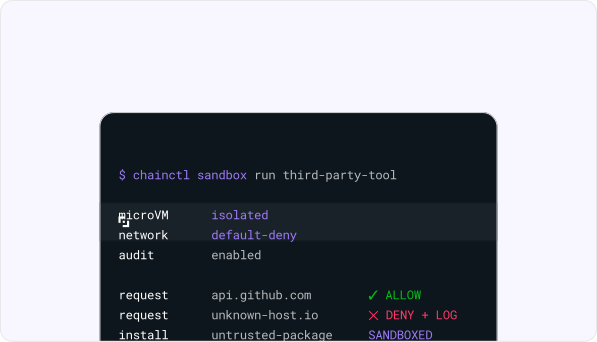
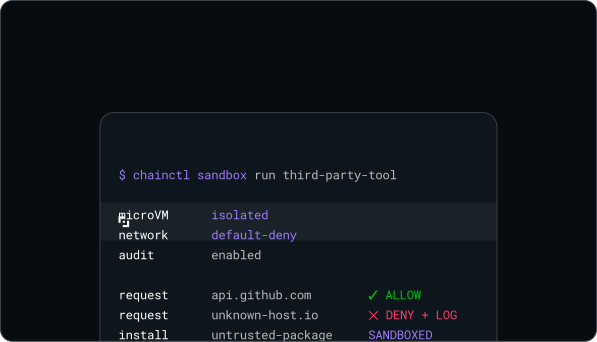
Exécutez en toute sécurité des scripts d'agents arbitraires, des installations de paquets non approuvés et des intégrations tierces du protocole MCP (Model Context Protocol) au sein de micro-VM dotées de politiques configurables de refus par défaut qui bloquent le trafic réseau sortant non autorisé et consignent toutes les actions des agents à des fins de sécurité et de conformité.
Génération de pull requests sous condition
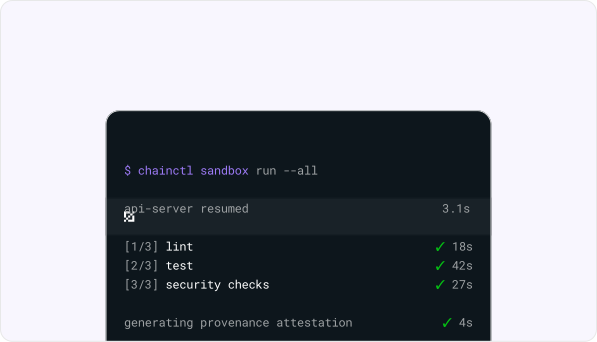
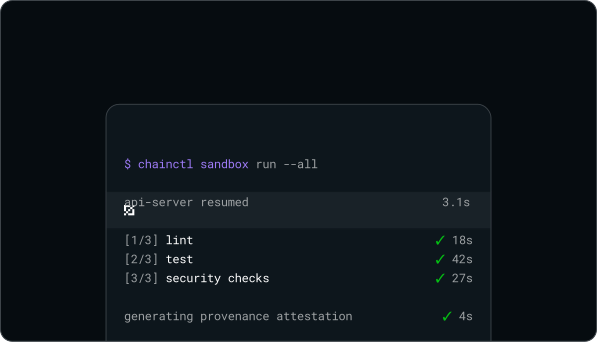
Appelez Chainguard Checks sur le code généré par l'agent et joignez une preuve cryptographique pour vous assurer que les modifications entrantes sont entièrement pré-testées et vérifiées, afin que chaque PR naisse au vert.
La confiance à chaque étape du cycle de vie du développement logiciel (SDLC)
Découvrez le reste de la gamme de produits Chainguard
Programmez en toute sécurité avec des agents
Développez avec des artefacts fiables
Déployez grâce à une CI de confiance
Chainguard Workspaces est actuellement en version bêta et constitue une préversion technologique (Technology Preview) soumise au contrat-cadre de services et de licence (Master Services and License Agreement) de Chainguard.