Chainguard Actions
Schützen Sie Ihre CI/CD-Actions vor dem nächsten Angriff
Geben Sie Entwicklern die Freiheit, die gewünschten Aktionen sicher zu nutzen. Erhalten Sie einen Katalog mit über 1.000 Drop-in-Ersatzlösungen, die kontinuierlich gegen den Verlust von Zugangsdaten, Script-Injections und mehr gehärtet werden.
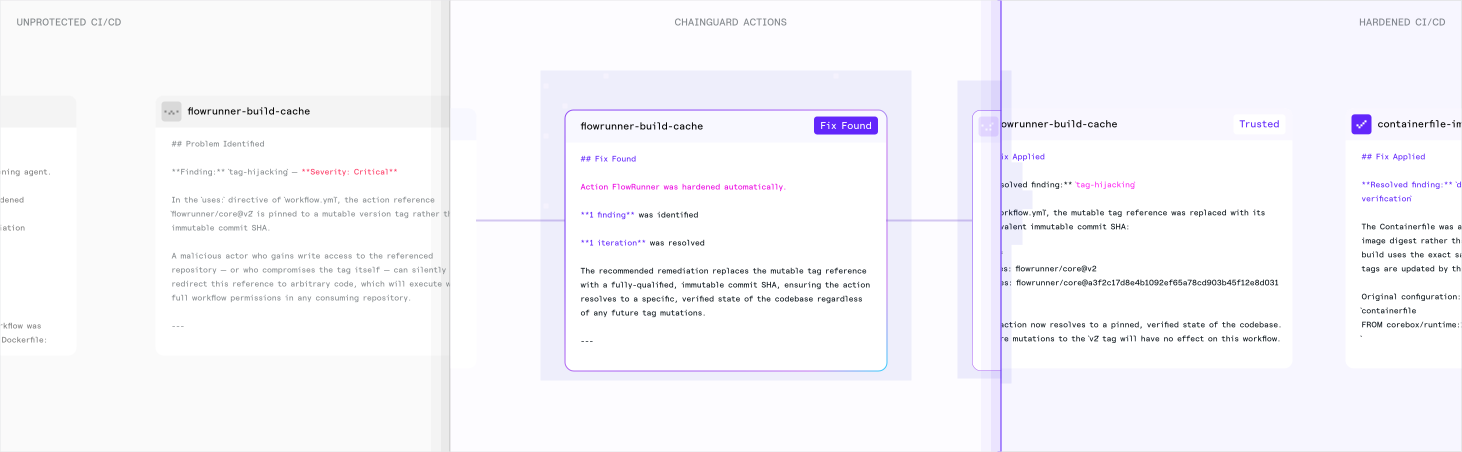
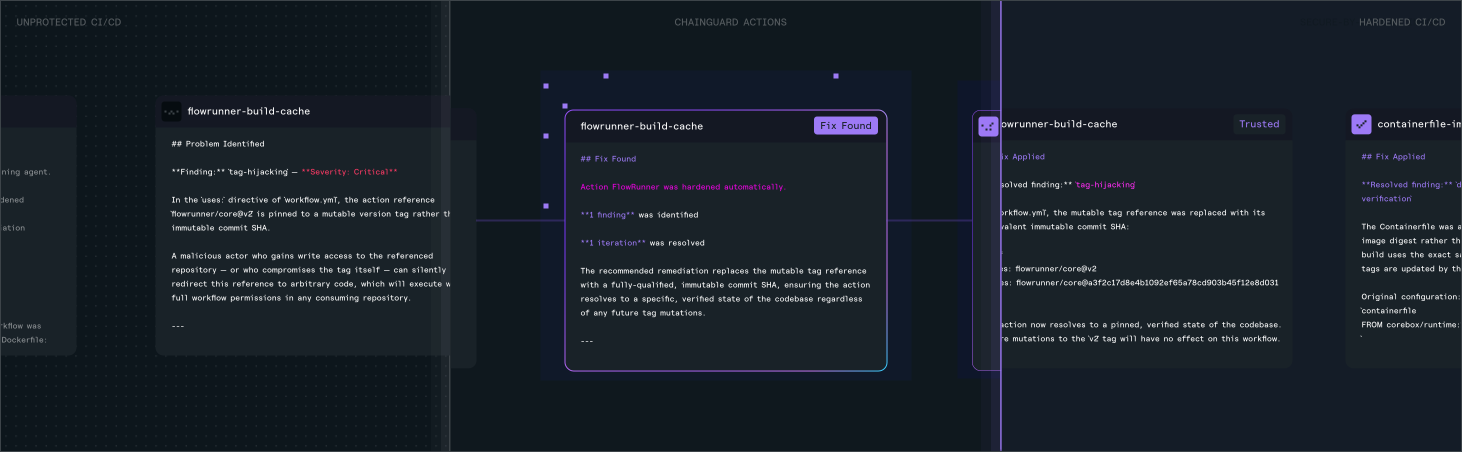
Alles, was Ihr Team benötigt, um den Aktionen in Ihren Pipelines zu vertrauen.
Geben Sie Ihren Entwicklern die Gewissheit, dass Ihre CI/CD-Pipeline nicht zum Einfallstor für böswillige Akteure wird, um Zugriff auf Ihre Kronjuwelen zu erhalten.
Couverture complète, rapidement
Jede Action wird aus dem Quellcode erstellt und kontinuierlich gescannt, um Tag-Hijacking, den Missbrauch von pull_request_target und mehr zu verhindern, bevor sie Ihre Pipeline erreichen.
Une tranquillité d'esprit durable
Während der Rest der Branche auf den nächsten kompromittierten Workflow reagiert, sorgen Sie dafür, dass sich Ihr Team und Ihre KI-Coding-Agents weiterhin auf die Auslieferung neuer Releases konzentrieren können.
Weisen Sie die Sicherheit Ihrer Pipelines auf Abruf nach.
Jede Action wird mit einer SBOM und einem Herkunftsnachweis ausgeliefert, damit Sie immer wissen, was Sie ausführen, woher es stammt und wie es erstellt wurde.


Jeremy Young
Software Engineer und Security Architect, Xometry
Sicherheitsfixes, die man tatsächlich lesen kann
Tausende von Sternen oder Millionen von Downloads machen CI/CD-Workflows nicht sicher. Jede Chainguard Action wird mit einem vollständigen Hardening-Bericht ausgeliefert, damit Sie genau wissen, was behoben wurde, warum und wie.
Sicher vor Angriffen, die Pipelines lahmlegen
Angreifer warten nicht auf Ihre nächste Sicherheitsüberprüfung. Chainguard Actions sichert Ihre CI/CD-Workflows kontinuierlich gegen bekannte und neuartige Exploits ab, bevor diese Ihre Pipeline erreichen.
Angreifer lassen Versions-Tags rückwirkend auf bösartige Commits zeigen. Jede Chainguard Action ist auf eine verifizierte Quelle fixiert.
Bösartige Aktionen tarnen sich als vertrauenswürdige. Jede Chainguard Action wird aus dem Quellcode erstellt und anschließend abgesichert, anstatt einfach aus dem öffentlichen Marketplace kopiert zu werden.
Nicht vertrauenswürdige PRs erhalten privilegierten Workflow-Zugriff. Chainguard Actions erkennen und beheben Konfigurationsschwachstellen automatisch.
Private Schlüssel gelangen in öffentliche Workflow-Logs. Chainguard Actions blockiert die Offenlegung des Runner-Speichers, bevor diese Ihre Pipeline erreicht.
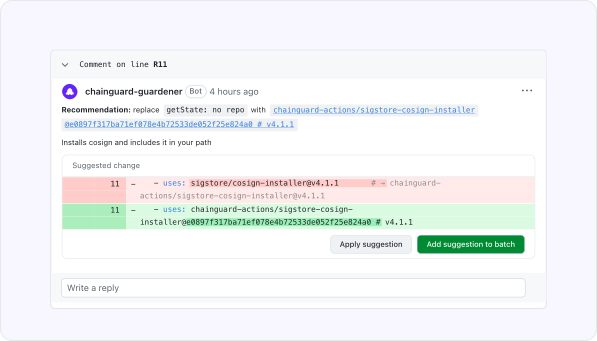
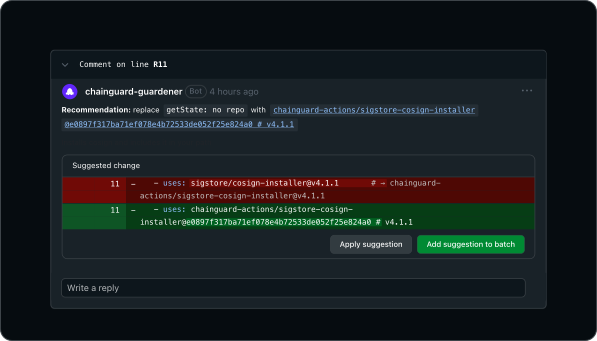
Die wichtigsten Aktionen Ihrer Pipeline – jetzt abgesichert
Dieselben Aktionen, die Ihr Team täglich nutzt, um Repositories abzurufen, Runtimes zu installieren, Images zu erstellen und sich bei Cloud-Anbietern zu authentifizieren. Abgesichert und bereit für die direkte Integration in Ihre CI/CD-Pipeline.
Trust in every phase of the SDLC
Explore the rest of Chainguard's product suite
Code safely with agents
Build with trusted artifacts
Ship through trusted CI