SPRACHBIBLIOTHEKEN aus der Quelle erstellt
Stoppen Sie Software-Lieferkettenangriffe, ohne die Erfahrung und Produktivität der Entwickler zu beeinträchtigen, mit Malware-resistenten Java-, Python- und JavaScript-Abhängigkeiten, die sicher in unserer gehärteten SLSA L2-Build-Infrastruktur integriert sind.




























Chainguard Libraries
Vertrauenswürdige Software-Sprachbibliotheken für jeden Anwendungsfall


Schützen Sie Ihre Software-Lieferkette
Eliminieren Sie Risiken aus kompromittierten Build-Systemen und gekaperten Paketverteilungsmechanismen, um Malware-Angriffe wie XZ-Utils, MavenGate und npm Shai-Hulud zu mindern.


Verbessern Sie die Entwicklererfahrung und -geschwindigkeit
Geben Sie Entwicklern die Möglichkeit, schneller zu liefern, indem sie die mit der manuellen und/oder richtlinienbasierten Paketkuration verbundene Arbeits- und Produktivitätsverschlechterung beseitigen.


Dynamische Abhängigkeiten vereinfachen
Entlasten Sie die harte Arbeit des Vendorings in gemeinsam genutzten Systembibliotheken für dynamisch verknüpfte Sprachen.
Chainguard replaces your public registry endpoints
Stop reacting to supply chain attacks and start preventing them. Chainguard Libraries is a malware-free catalog of open source dependencies that allows your team to ship without inheriting someone else’s security compromise.
SUPPORTED ECOSYSTEMS
 Learn MorePython
 Learn MoreJava
 Learn MoreJavascript
 Learn MoreGo
 Learn More.NET
Malwhere? Not here.
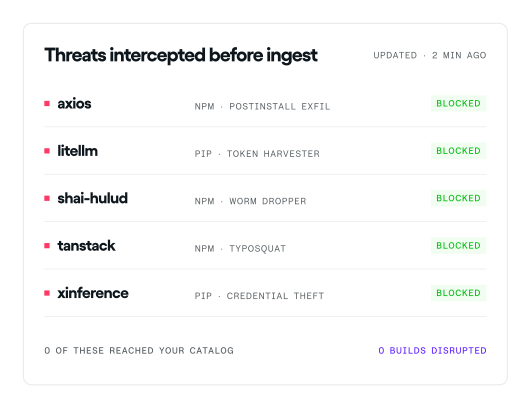
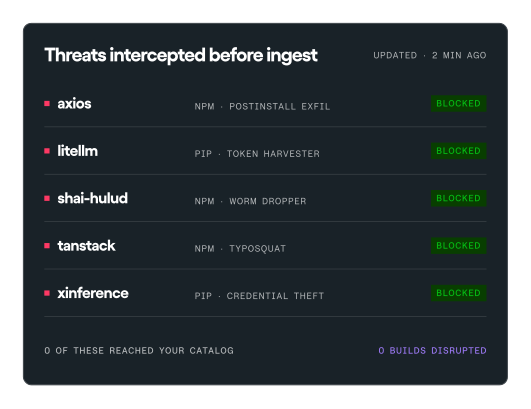
Whether it’s a malicious backdoored binary, install-time script, or typosquatted package, Chainguard Libraries are safe from the malware compromises that have made headlines over the last few months.
Get startedaxios
Nation-state actors attacked the HTTP requests package in npm that’s used 400M+ times a month.
litellm
Attackers hit a key AI gateway package in PyPI with 280M+ monthly downloads.
Shai-Hulud
A worm spread through ~800 npm packages and harvested thousands of private credentials.
tanstack
A typosquatted npm dependency duped @TanStack users with four malicious versions.
elementary-data
Attackers released malicious version of an AI project with 1.1M+ monthly downloads.
chalk
Bad actors released 18 npm packages with more than 10B+ collective monthly downloads.
Step off the remediation treadmill with Chainguard-patched artifacts
CVE backports for versions you’re stuck on
Fix CVEs in legacy dependencies without forcing version bumps. Every remediated package includes embedded SLSA L3 provenance and SBOMs, letting auditors verify patches with a single CLI command.
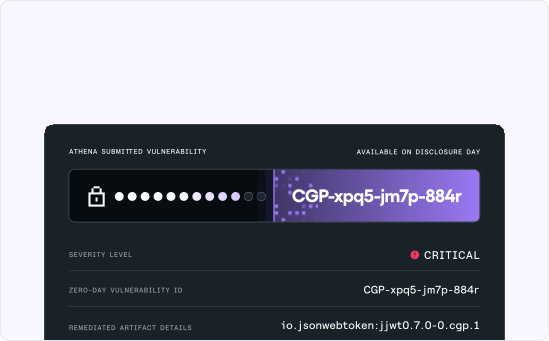
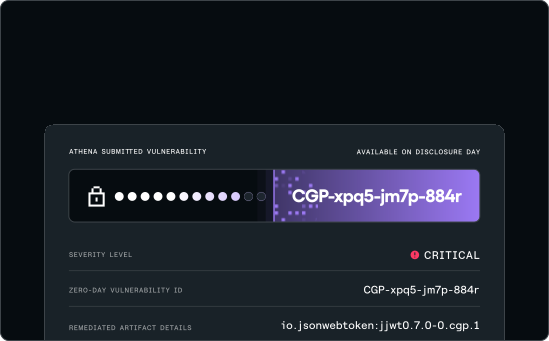
Zero-day protection on day zero, powered by Athena
Benefit from the crowdsourced threat intelligence of the world’s largest institutions. Get day zero access to thousands of packages pre-patched against AI-discovered vulnerabilities, keeping your data safe from hackers.
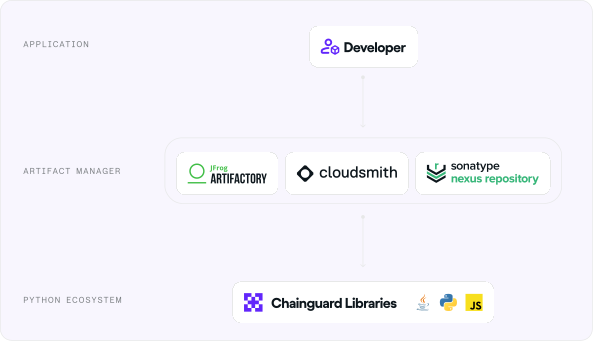
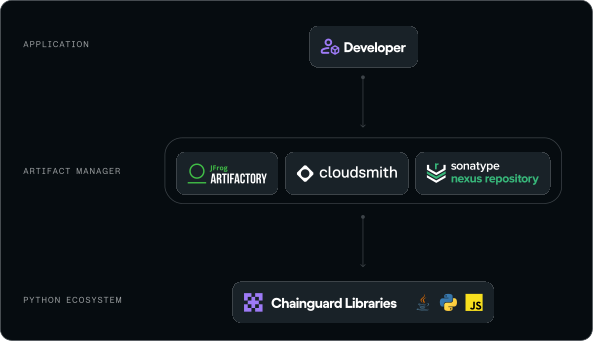
Von der Quelle neu erstellt, über malware-resistente Registries bereitgestellt
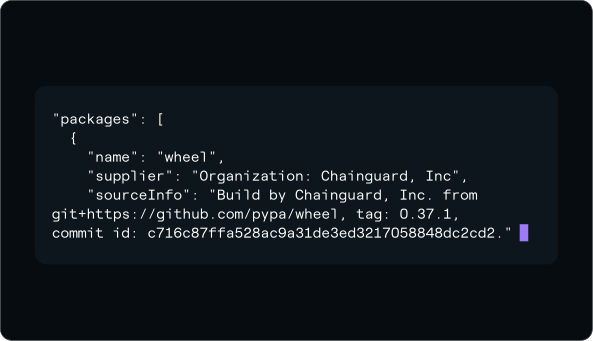
Nutzen Sie Malware-resistente Bibliotheken, die kontinuierlich aus der Quelle in Chainguards SLSA Level 2 Build-Infrastruktur erstellt wurden, um Angriffe auf die Lieferkette bei der Paketerstellung und -verteilung zu mindern.
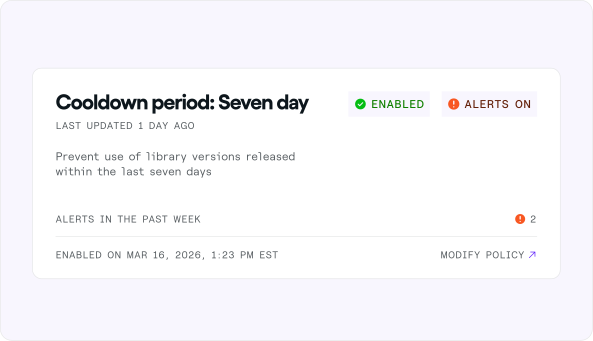
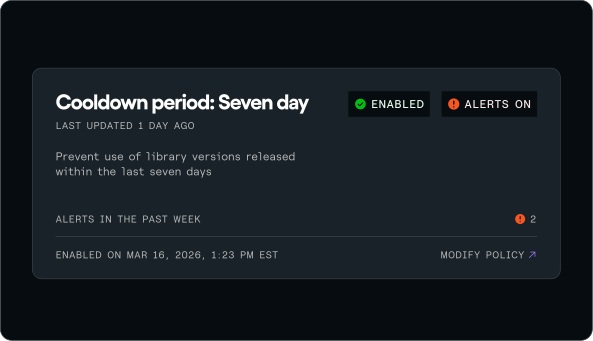
Wir patchen kritische und hohe CVEs für Sie
Sichern Sie Ihre Anwendungen mit gepatchten Versionen älterer Python-Bibliotheken. Wir beheben kritische und hohe CVEs, damit du geschützt bleibst, während du dein nächstes Versions-Upgrade planst.
Learn more about Chainguard Repository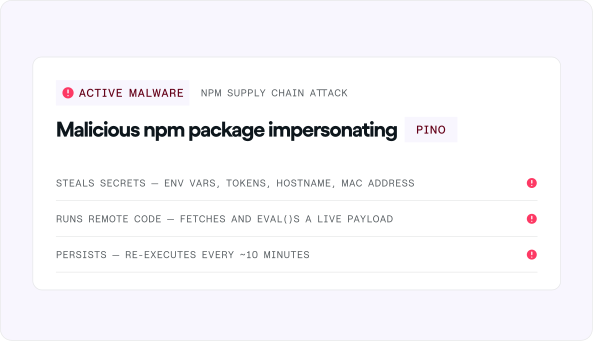
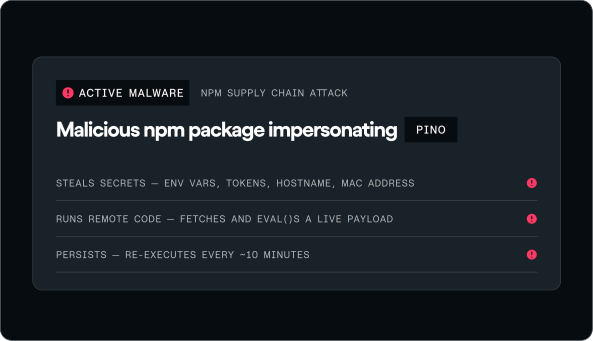
Every package is scanned for malicious behavior
Our software factory scans for malware and 'greyware' packages before any artifact can reach your team. With Chainguard, you don’t have an exposure window because we never build or distribute packages until they’re marked safe.
Learn more about greyware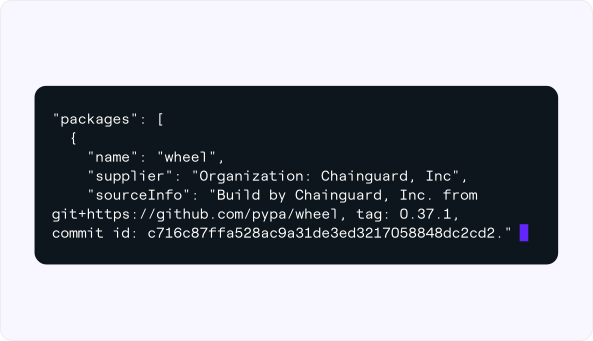
Überall einsetzbar; besser mit Chainguard-Behälterbildern
Nutzen Sie unsere Bibliotheken überall dort, wo Ihr Code entwickelt und bereitgestellt wird. Oder verwenden Sie Chainguard-Bibliotheken auf Chainguard-Containern oder VMs für einen umfassenderen Schutz über Ihren gesamten Stack.
Trust in every phase of the SDLC
Explore the rest of Chainguard's product suite
Code safely with agents
Build with trusted artifacts
Ship through trusted CI
Verwandte Ressourcen
Introducing Chainguard Repository: A unified experience for secure-by-default open source artifacts
Jetzt lesen
Registries and the npm Breach: Sicherung des schwächsten Glieds in der Software-Lieferkette
Jetzt lesen
Malware-resistente Python ohne das Rätselraten
Jetzt lesen
Ankündigung von Chainguard-Bibliotheken: Geschützte Java-Sprachabhängigkeiten, die aus der Quelle erstellt wurden
Jetzt lesen
Chainguards Vision für eine sicherere Software Supply Chain
Jetzt lesen
Panic! At The Distro: Eine Studie zur Malware-Prävention in Linux-Distributionen
Jetzt lesen
Schlechte Python-Pakete zähmen: Python-Malware-Detektoren mit einem Benchmark-Datensatz bewerten
Jetzt lesen